Auditer la conformité RGPD de votre entreprise en 2026 consiste à analyser méthodiquement tous vos traitements de données personnelles pour identifier les écarts avec le règlement et bâtir un plan d’action. Trois raisons rendent la démarche prioritaire : un cadre réglementaire renforcé par l’IA Act, NIS 2 et DORA, un risque de sanction pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, et l’obligation de prouver son accountability. La méthode tient en six étapes, du registre des traitements au plan d’action, que cet article détaille avec une checklist d’auto-évaluation.
Pourquoi réaliser un audit RGPD en 2026 ?
Un audit de conformité n’est pas une formalité ponctuelle mais un état des lieux régulier. Il mesure l’écart entre vos pratiques réelles et les exigences du règlement, puis le traduit en priorités concrètes. En 2026, deux facteurs rendent cet exercice incontournable.
Un cadre réglementaire renforcé
Le RGPD ne vit plus seul. L’entrée en application de l’IA Act impose de documenter l’impact des systèmes d’intelligence artificielle sur les données personnelles, tandis que les directives NIS 2 et DORA durcissent le volet sécurité. Un audit permet de vérifier que votre registre couvre ces nouveaux traitements et que vos mesures techniques suivent le rythme des obligations.
Un risque financier et réputationnel élevé
La CNIL a prononcé 83 sanctions en 2025, pour un total dépassant 486 millions d’euros. Au-delà de l’amende, une fuite de données mal gérée entame durablement la confiance de vos clients. Savoir reconnaître un email de phishing et documenter ses procédures de réaction fait désormais partie intégrante de la conformité.
Les 6 étapes d’un audit RGPD
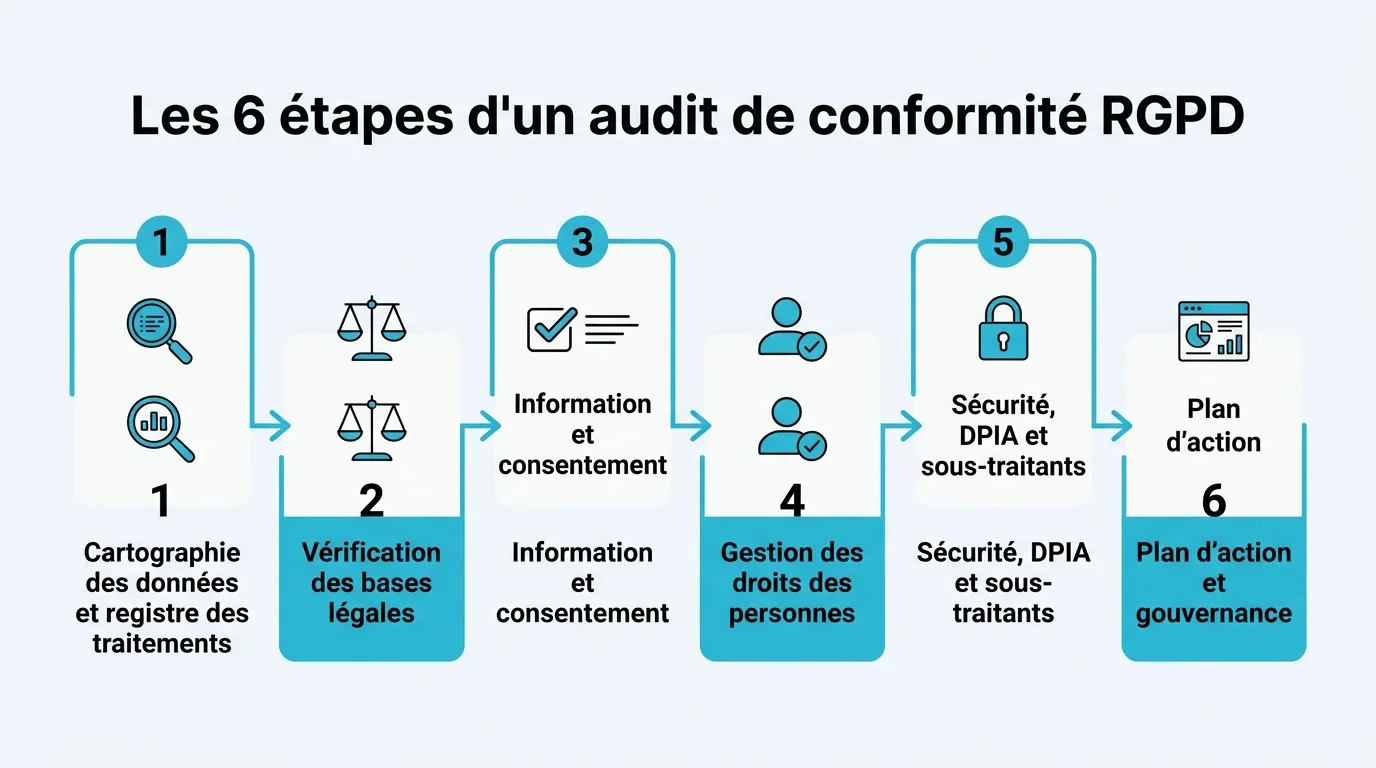
La conduite d’un audit RGPD suit une progression logique, de la découverte des traitements jusqu’à la gouvernance continue. Comptez en moyenne quatre à huit semaines pour une entreprise de taille intermédiaire.
Cartographier les données et tenir le registre des traitements
Tout commence par la cartographie. Des entretiens avec les métiers révèlent fréquemment 30 à 50 % de traitements non documentés au départ : outils marketing, fichiers RH, tableurs partagés. Chaque traitement rejoint alors le registre prévu par l’article 30, qui précise la finalité, les catégories de données, les destinataires et la durée de conservation. Ce registre est le tableau de bord de votre accountability.
Vérifier la base légale et informer les personnes
Chaque traitement doit reposer sur l’une des six bases légales : consentement, contrat, obligation légale, intérêt légitime, mission d’intérêt public ou sauvegarde des intérêts vitaux. Le consentement doit être horodaté et retirable techniquement, et l’intérêt légitime formalisé par un test en trois étapes. En parallèle, l’audit contrôle les mentions d’information affichées à chaque point de collecte.
Sécurité, DPIA et contrats sous-traitants
L’article 32 impose des mesures adaptées au risque : chiffrement, authentification multifacteur, sauvegardes testées. Pour approfondir ce volet, notre guide sur les types de sécurité informatique détaille les protections à combiner. L’audit vérifie aussi qu’une analyse d’impact (DPIA) existe pour chaque traitement à risque élevé, et que les contrats article 28 encadrent vos sous-traitants.
Quels sont les 6 piliers de conformité à contrôler ?
Pour ne rien oublier, structurez votre audit autour de six piliers, chacun associé à un livrable démontrable en cas de contrôle de la CNIL.
| Pilier | Ce que vérifie l’audit | Livrable attendu |
|---|---|---|
| Cartographie | Recensement de tous les traitements | Registre article 30 à jour |
| Base légale | Fondement juridique de chaque traitement | Matrice des bases légales |
| Information & consentement | Mentions et preuves de consentement | Registre des consentements |
| Droits des personnes | Procédure de réponse aux demandes | Procédure documentée < 1 mois |
| Sécurité & DPIA | Mesures techniques et analyses de risque | Matrice sécurité + DPIA |
| Sous-traitants & violations | Contrats et gestion des incidents | Contrats art. 28 + registre des violations |
Comment garantir les droits des personnes concernées ?
Le RGPD confère aux personnes un ensemble de droits que votre organisation doit pouvoir honorer sous un mois, prolongeable de deux mois pour les demandes complexes. L’audit teste ces procédures en conditions réelles :
- Droit d’accès : fournir une copie des données détenues.
- Droit de rectification : corriger une information inexacte.
- Droit à l’effacement : supprimer les données sur demande légitime.
- Droit à la portabilité : transmettre les données dans un format réutilisable.
- Droit d’opposition : refuser un traitement, notamment à des fins de prospection.
Un canal de réception clairement identifiable (adresse dédiée, formulaire) et un registre des demandes complètent le dispositif.
Construire son plan d’action et pérenniser la conformité
Checklist d'audit RGPD : évaluez votre conformité
Cochez les points déjà en place dans votre entreprise. Le score et le plan d'action se recalculent automatiquement.
Auto-évaluation indicative : elle ne remplace pas un audit juridique ni l'avis d'un DPO.
L’audit se conclut par un rapport hiérarchisant les écarts par niveau de risque, du chantier critique à l’amélioration continue. Trois réflexes garantissent la pérennité de la démarche :
- Désigner un pilote : DPO obligatoire pour les traitements à grande échelle ou les données sensibles, référent RGPD ailleurs.
- Préparer la gestion des violations : toute fuite de données doit être notifiée à la CNIL sous 72 heures ; anticiper la détection des cyberattaques réduit ce délai.
- Réviser régulièrement : un comité trimestriel met à jour le registre et suit l’avancement du plan d’action.
Pour situer rapidement votre niveau de maturité et prioriser vos chantiers, utilisez la checklist interactive ci-dessous : elle calcule un score de conformité et génère automatiquement vos actions prioritaires. Cette auto-évaluation reste indicative et ne remplace pas l’accompagnement d’un juriste ou d’un DPO.