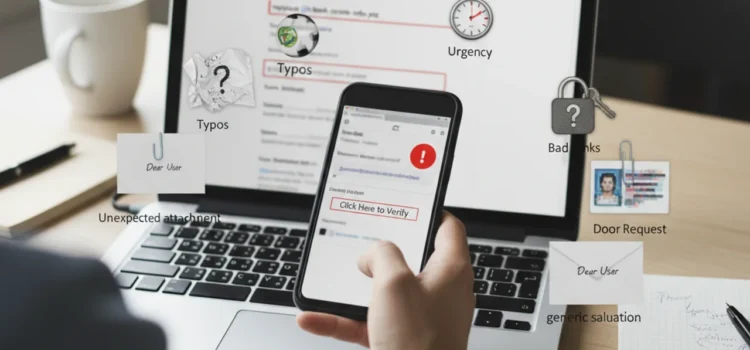
Le phishing imite un expéditeur légitime pour vous arracher mots de passe, données bancaires ou accès professionnels. Huit signaux permettent de démasquer un email frauduleux en quelques secondes : adresse d’expéditeur suspecte, ton d’urgence, fautes, liens trompeurs, pièces jointes inattendues, demandes de données sensibles, salutations génériques et design approximatif. On vous explique chaque indicateur, puis on outille votre vigilance avec un quiz interactif et un décodeur de liens.
Phishing définition et fonctionnement de l’arnaque par email
Phishing définition : un piège d’ingénierie sociale
Phishing définition : le hameçonnage est une technique d’ingénierie sociale qui consiste à envoyer un email imitant une marque, une administration ou un collègue pour pousser la victime à divulguer des informations confidentielles ou à cliquer sur un lien malveillant. L’objectif est rarement le destinataire pris isolément : l’attaquant cherche un identifiant, un mot de passe ou une session bancaire qu’il revendra ou exploitera.
Comment l’attaquant orchestre sa campagne ?
Une campagne classique mobilise un nom de domaine ressemblant (paypa1.com au lieu de paypal.com), un modèle d’email volé à une vraie communication, et une page de capture clonée. Le tout est envoyé à des milliers d’adresses récupérées dans des fuites de données. Quelques pour cent de clics suffisent à rentabiliser l’opération.
Les 8 signes qui trahissent un email frauduleux
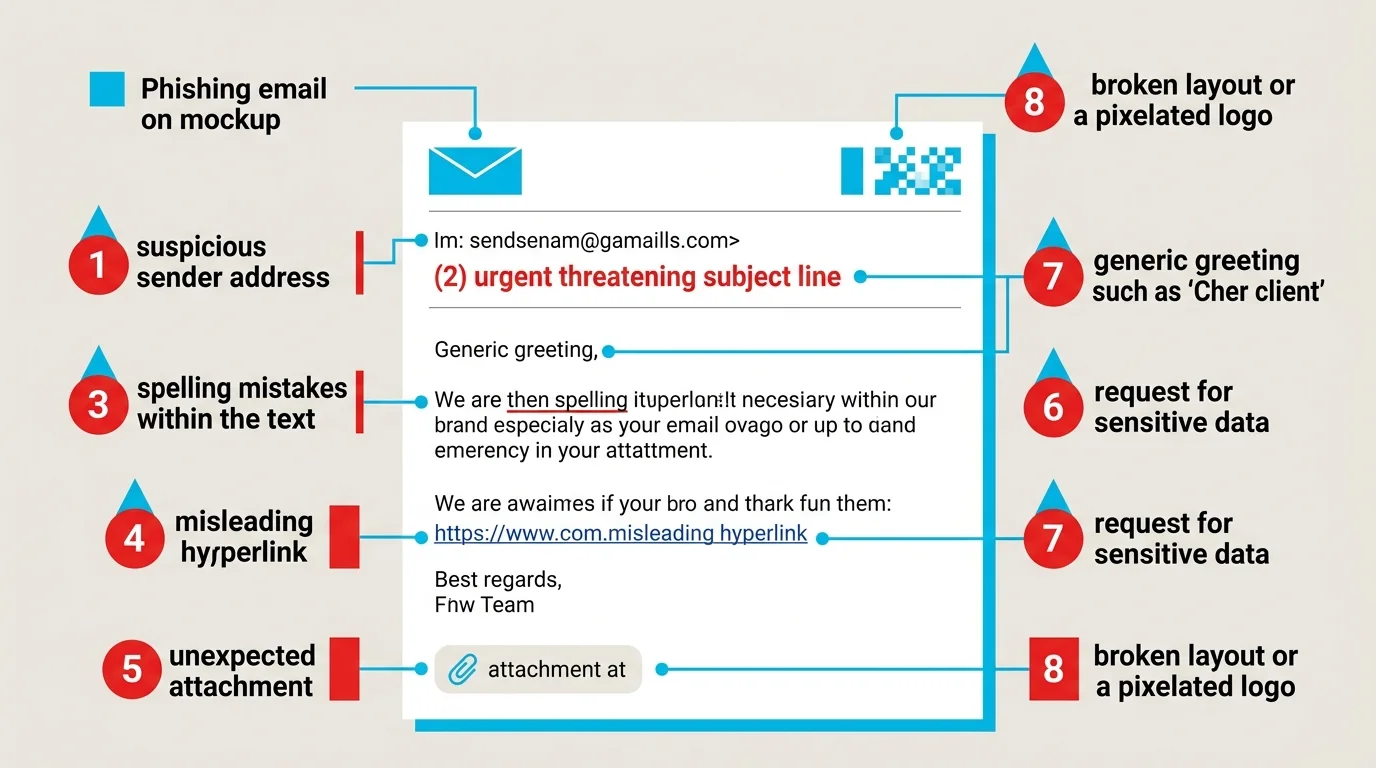
Voici la checklist visuelle à appliquer à chaque message douteux. Un seul signe doit déjà éveiller votre méfiance, deux signes confirmés justifient la suppression immédiate.
- Une adresse d’expéditeur qui sonne faux. Survolez le nom affiché : l’adresse réelle contient souvent un domaine bizarre, un sous-domaine improbable ou un caractère substitué (rn au lieu de m).
- Un ton d’urgence ou une menace. « Votre compte sera suspendu dans 24h », « Dernier rappel avant blocage » : la pression temporelle court-circuite la vigilance.
- Des fautes d’orthographe et tournures bancales. Une banque ou un service public ne publie pas un email truffé d’accents oubliés ou de syntaxe approximative.
- Des liens hypertextes trompeurs. Le texte affiche « banque.fr » mais le lien réel pointe ailleurs. Passez la souris dessus avant de cliquer, ou utilisez le décodeur ci-dessous.
- Une pièce jointe inattendue. Facture .zip, CV .docm, bon de livraison .html : tout fichier non sollicité, surtout en format exécutable, doit être ignoré.
- Une demande de données sensibles. Aucune institution sérieuse ne réclame par email votre mot de passe, code de carte bleue ou copie de pièce d’identité.
- Une salutation générique. « Cher client », « Bonjour utilisateur » : votre vraie banque connaît votre nom.
- Un design approximatif. Logos pixellisés, couleurs incorrectes, mise en page cassée trahissent un kit de phishing assemblé à la hâte.
Spear phishing : pourquoi les attaques ciblées sont plus dangereuses ?
Différences entre phishing de masse et spear phishing
Là où le phishing classique ratisse large, le spear phishing vise une personne précise, étudiée au préalable sur LinkedIn ou dans les fuites publiques. L’email mentionne votre prénom, votre fonction, le nom de votre N+1, parfois un projet en cours. Les huit signes ci-dessus deviennent alors beaucoup plus discrets.
Reconnaître un spear phishing visant votre entreprise
Méfiez-vous d’une demande urgente émanant d’un dirigeant que vous ne croisez jamais, d’un changement de RIB de fournisseur, ou d’un partage de document depuis une plateforme inhabituelle. Le spear phishing est l’une des cyberattaques les plus coûteuses pour les entreprises, en particulier via la fraude au président.
Phishing mobile et logiciel de phishing telephone : les nouveaux fronts
SMS frauduleux et faux appels (smishing, vishing)
Faux SMS de livraison, fausse alerte Ameli, faux SAV bancaire : le smishing exploite le même ressort que l’email mais sur un écran mobile où les indices visuels sont réduits. Le lien raccourci ne révèle son vrai domaine qu’au moment du clic.
Logiciel de phishing telephone : ce que les escrocs déploient sur smartphone
Un logiciel de phishing telephone peut prendre la forme d’une fausse application bancaire installée hors store, d’un overlay qui s’affiche par-dessus l’app légitime pour capturer les identifiants, ou d’un cheval de Troie SMS qui intercepte les codes d’authentification à double facteur. Activez la vérification d’origine des applications et refusez tout APK envoyé par message.
Que faire si vous avez cliqué sur un lien de phishing ?
Réactions à chaud dans les premières minutes
Déconnectez l’appareil du réseau, changez immédiatement le mot de passe concerné depuis un autre poste, activez la double authentification et appelez votre banque si des coordonnées bancaires ont été saisies. Conservez l’email et les captures comme preuves.
Signaler l’attaque et protéger durablement votre entreprise
Transférez l’email à signal-spam.fr et à votre service informatique. À l’échelle de l’organisation, formez les équipes, déployez un filtre anti-phishing avancé et auditez régulièrement votre exposition. La vigilance individuelle reste votre première ligne de défense.